Введение в CSRF-атаки TryHackMe | Полное пошаговое руководство 2026
Автор: Djalil Ayed
Загружено: 2026-04-06
Просмотров: 5365
Описание:
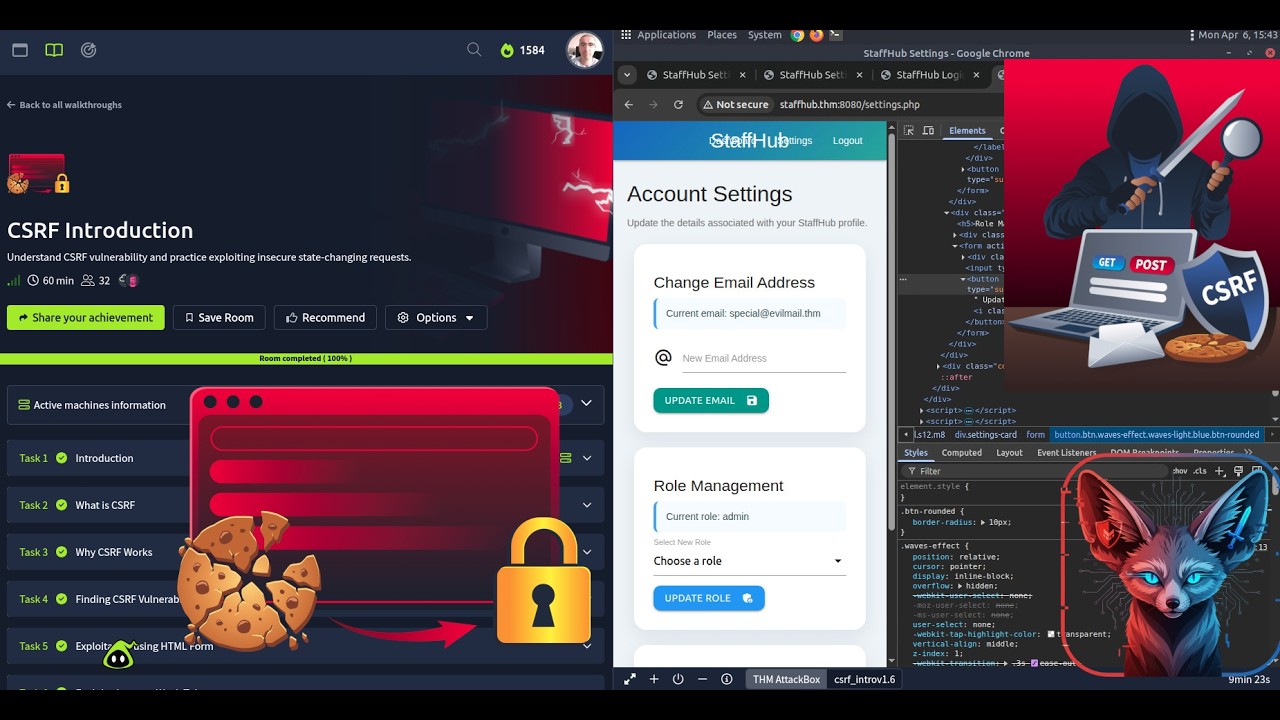
Разберитесь в уязвимости CSRF и попрактикуйтесь в использовании небезопасных запросов, изменяющих состояние системы.
🥖 Ссылка на комнату: https://tryhackme.com/room/csrfintrod...
🐱 Цели обучения 🐱
🐍Понять основные концепции CSRF-атак
🐍Выявить уязвимые для CSRF функции приложений
🐍Использовать CSRF-атаки с помощью простого HTML и слабых токенов
🐍Понять распространенные методы эксплуатации CSRF-атак
🐱 Временные метки: 🐱
[00:00:00] Задание 1: Введение
[00:02:47] Задание 2: Что такое CSRF
[00:05:40] Задание 3: Почему работает CSRF
[00:07:34] Задание 4: Поиск уязвимостей CSRF
[00:10:00] Задание 5: Эксплуатация с использованием HTML-формы
[00:21:11] Задание 6: Эксплуатация на основе слабых токенов Токены
[00:27:10] Задание 7: Лучшие практики
[00:28:33] Задание 8: Заключение
🐱 Задания в комнате 🐱
🐻 Задание 1: Введение
🐥 Задание 2: Что такое CSRF
Какое взаимодействие между браузером и веб-приложением использует атака CSRF?
Что браузер автоматически включает в запросы после входа в систему?
🏵️ Задание 3: Почему работает CSRF
Какое действие обычно требуется для успешной атаки CSRF?
🐱 Задание 4: Поиск уязвимостей CSRF
Какой метод HTTP-запроса многие разработчики ошибочно считают предотвращающим CSRF?
Какой механизм обычно используется для защиты приложений от атак CSRF?
🦁 Задание 5: Эксплуатация с использованием HTML-формы
Какое значение флага появляется после обновления адреса электронной почты на [email protected]?
Какое значение флага после обновления адреса электронной почты на [email protected]?
🐯 Задание 6: Эксплуатация уязвимостей на основе слабых токенов
Какое значение флага после понижения пользователя с администратора до сотрудника? Чтобы узнать значение флага, перейдите на страницу панели управления.
В приведенном выше примере, как называется схема кодирования, используемая разработчиком для кодирования токенов CSRF?
🧭 Задание 7: Лучшие практики
🌋 Задание 8: Заключение
⚠️ Только для образовательных целей
Этот контент предназначен только для образовательных целей и авторизованного тестирования на проникновение. Всегда убедитесь, что у вас есть разрешение, прежде чем тестировать на каких-либо системах.
Не забудьте поставить 👍 ЛАЙК и 🔔 ПОДПИСАТЬСЯ, чтобы получать больше уроков по кибербезопасности!
#tryhackme
Повторяем попытку...
Доступные форматы для скачивания:
Скачать видео
-
Информация по загрузке: