DEF CON 27 - Как улучшить фаззинг с учетом покрытия и обнаружить новые уязвимости нулевого дня в ...
Автор: HackersOnBoard
Загружено: 2019-12-05
Просмотров: 308
Описание:
Доклад Максима Шудрака
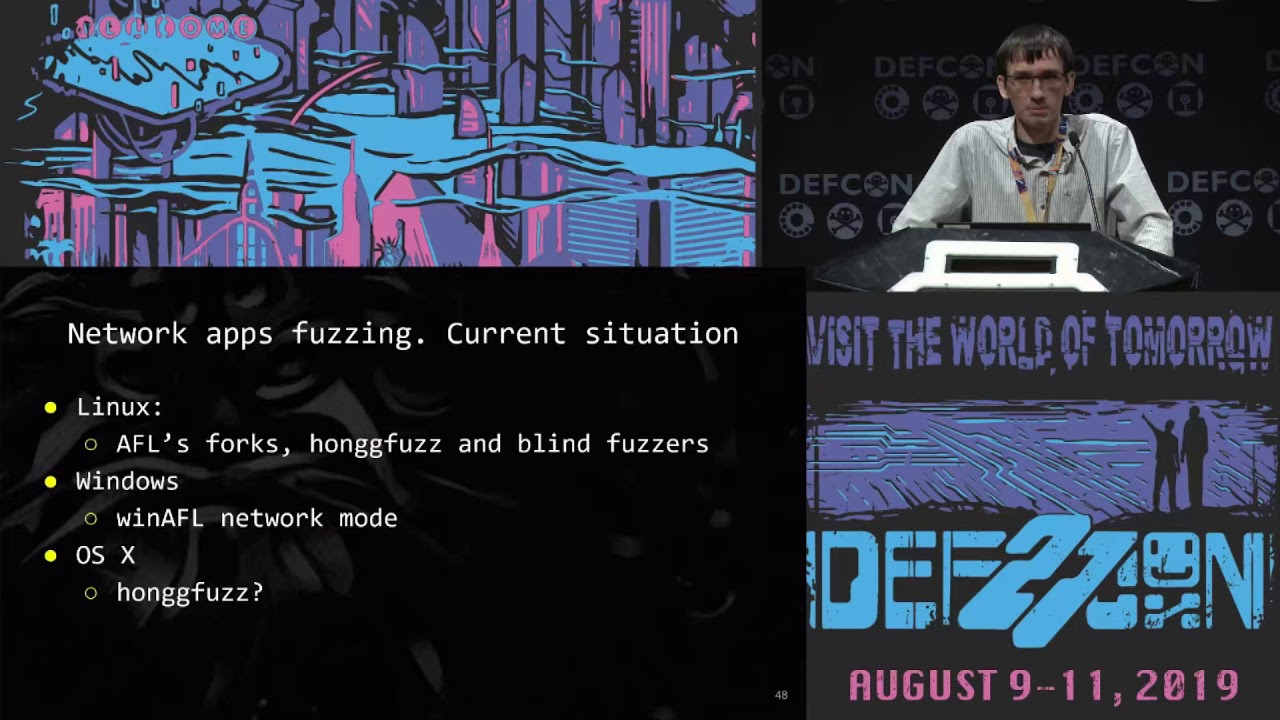
Фаззинг остается наиболее эффективным методом поиска ошибок в программах, работающих с небезопасной памятью. В прошлом году были опубликованы сотни статей и докладов по безопасности, посвященных фаззингу, и десятки из них были посвящены адаптации или улучшению американского нечеткого логического алгоритма (AFL) тем или иным способом. Привлекая своей простотой и эффективностью, AFL является выбором номер один для подавляющего большинства исследователей безопасности. Эта высокая популярность означает, что поиск ошибок с помощью AFL или аналогичного инструмента становится все менее плодотворным, поскольку многие проекты уже охвачены другими исследователями. Особенно сложно это сделать, когда речь идет о проекте, участвующем в программе Google OSS-Fuzz, который использует AFL для генерации полутриллиона тестовых случаев в день.
На практике это означает, что мы больше не можем слепо полагаться на AFL и должны искать лучшие методы фаззинга. Чтобы преодолеть эту проблему, нам необходимо понимать, как работают AFL и аналогичные фаззеры, и уметь использовать их слабые стороны для поиска новых уязвимостей нулевого дня. Цель этого доклада — обсудить эти недостатки на реальных примерах, объяснить, как можно улучшить фаззинг, и представить новый фаззер с открытым исходным кодом под названием Manul.
Manul — это масштабируемый параллельный фаззер с управлением покрытием кода, способный искать ошибки в бинарных файлах с открытым исходным кодом и в «черных ящиках» на Windows и Linux. Manul смог обнаружить 10 уязвимостей нулевого дня в 4 широко используемых проектах, которые были тщательно протестированы AFL. Эти уязвимости были обнаружены не случайно, а в результате анализа и устранения проблем, существующих в AFL. Авторы покажут несколько наиболее критических уязвимостей и объяснят, почему AFL их проигнорировал.
Этот доклад будет интересен как опытным хакерам, желающим улучшить свои навыки поиска ошибок, так и начинающим исследователям, делающим первые шаги на тернистом пути поиска ошибок.
Повторяем попытку...
Доступные форматы для скачивания:
Скачать видео
-
Информация по загрузке: